


更新日期:2026年10月31日
医院不得选择 听力计品牌 仅仅因为产品标有“符合HIPAA标准”、“符合GDPR标准”或带有CE标志是不够的。最佳选择是能够提供实际证明的品牌。他们必须说明患者数据的生成、存储和传输方式。他们还需要解释数据的查看、记录、备份和删除方式。之后,该设备还必须通过医院自身的测试。.
目前,Interacoustics 提供了最清晰的网络数据安全公开信息。他们使用 OtoAccess 数据库和 HL7 工作列表。Grason-Stadler (GSI) 是另一个不错的选择。如果您非常重视用户登录和培训,GSI 非常适合。Amplivox 为其产品提供了实用的数据库控制功能。您还可以考虑 QUALMEDI QA700 和 QA700 Plus。如果您需要一台可以独立运行或具有灵活本地导出功能的机器,它们都是不错的选择。它们还提供 HL7/SQL/FTP 连接、低起订量以及 OEM/ODM 支持。他们的团队响应迅速。但是,您应该在收到书面安全文件并进行实际测试后再购买。.
没有哪个品牌的100%听力计开箱即用就“绝对安全”。设置、电脑配置和电子病历系统界面都至关重要。当地的规章制度和日常习惯与听力计本身同样重要。.
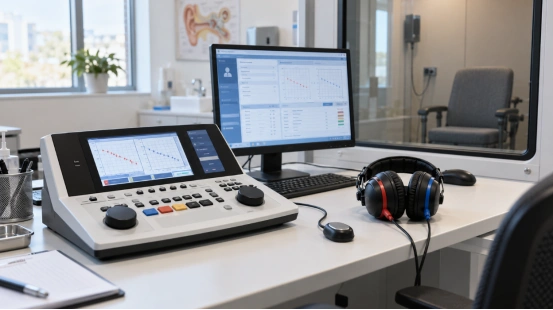
消费者应该考虑哪些听力计品牌?
Interacoustics:公开记录最详尽的数据治理控制 如果您需要清晰的网络数据库解决方案,Interacoustics 是您的首选。其 OtoAccess 文档详细解释了个人登录和操作日志,并涵盖了强密码、安全的 SQL 链接和受保护的备份等内容。文档还涉及用户、用户组和 HL7 的相关步骤。此外,该品牌还提供设置培训和经销商支持。不过,用户仍需更改默认密码,并设置加密和规划备份。使用前务必进行全面测试。参考资料:OtoAccess 数据库说明和 OtoAccess 工作列表 HL7 说明。.
格雷森-斯塔德勒:强有力的访问控制和培训证据 GSI 为其产品和软件分享了一些实用的安全步骤。Pello 文档介绍了如何设置用户名和密码。GSI AMTAS 解释了群组安全规则。他们的指南还指出,您需要使用唯一的电脑登录信息并更新病毒防护软件。GSI 提供了关于如何使用设备和处理数据的教程。但是,用户仍然需要弄清楚哪些规则适用于听力计本身。您必须检查 GSI Suite、AMTAS、GSI Cloud、电脑和其他数据库的规则。资料来源:GSI Pello、GSI AMTAS 和 GSI 教程。.
Amplivox:实用的设备级数据库保护 CA850 Series 5 用户手册指出,某些配置下,其内部数据库使用特殊的五位数密码。手册还强调必须定期备份。Amplivox 提供用户手册和视频指南,并提供校准和维修方面的帮助。然而,一个密码并不等同于拥有真正的用户帐户。它无法取代基于角色的规则、加密或清晰的操作日志。资料来源:CA850 Series 5 用户手册和 Amplivox 支持。.
QUALMEDI:灵活的集成和采购,但需通过安全验证 2026年8月24日发布的QA700和QA700 Plus文档显示,它们既可独立运行,也可与PC配合使用。它们涵盖患者记录、多用户访问、密码和电子签名等功能。此外,它们还具备管理员设置和本地PDF/PNG/XML/JSON导出功能。它们通过HL7、SQL和FTP进行连接。QA700最多可存储6000份听力图,QA700 Plus最多可存储10万份。手册要求用户防范计算机病毒,并强调必须在现场测试PC软件。只有经过授权的工作人员才能进行软件更新。.
这些功能适用于希望本地使用并广泛出口的医院。如果您需要快速发货、小批量订单或OEM/ODM支持,它们也十分适用。离线使用机器可以降低网络风险。然而,本地存储本身并不总是安全的。知道接口名称并不意味着它就是安全的。文档中没有提供存储加密或HL7/SQL/FTP安全传输的证明。它们缺少完整的审计日志、清晰的用户角色和补丁更新时间表。文档中显示了一个默认的校准密码。在接诊患者之前,您必须更改、关闭或隐藏此密码。QUALMEDI承诺24小时内回复并提供视频培训。您应该将这些承诺写入正式的合同中。.
买家应该向每个品牌索取哪些证据?
向每个品牌索取完全相同的纸张。这样可以确保选择的公平性和便捷性:
·请提供针对具体产品的数据流图。该图必须清晰显示数据存储和传输的位置,包括端口、PC软件、电子健康记录(EHR)和U盘等。此外,还必须涵盖远程协助和云服务。欧盟的MDCG 2019-16 Rev.1要求提供这些网络细节,并要求制定明确的云规则。.
·准备一份安全规则文件。该文件需要解释加密原理以及密钥安全管理方法,并应涵盖命名用户、密码规则和用户角色。此外,还必须包含会话超时、登录失败、电子签名、审计日志和安全文件删除等内容。.
·索取所有软件组件的清单。检查哪些操作系统可以正常工作,并获取最新的软件版本。了解风险报告的联系人以及他们如何修复漏洞。您需要知道安全支持的终止日期。美国食品药品监督管理局 (FDA) 于 2026 年 2 月发布的网络安全指南指出,安全是一项持续性的工作,并非一次性购买即可。.
·索取有关如何备份、恢复、保存和导出数据的指南。询问如何安全地处置机器。了解医院如何确保从设备、电脑和备份中彻底清除所有数据。.
·询问HL7版本和消息的具体细节。了解SQL链接和FTP协议的情况。检查登录信息、加密方式、证书和端口。查看错误处理和事务日志。.
·要求提供培训和服务证明,包括针对管理员和医生的培训课程。询问设置测试和培训回顾。查看他们的维修时间、联系方式和本地维修方案。.
·仔细检查所有隐私合同。这可能包括业务伙伴协议或数据处理协议。询问数据存储位置以及数据泄露的赔偿责任方。对于使用云服务的美国企业,美国卫生与公众服务部 (HHS) 强调了签订强有力的合同和安全规则的必要性。.
·ISO 13485认证、EMC报告和CE认证文件固然不错,自由销售证书也很好。但是,这些都不能证明设备不会受到黑客攻击或无法保护患者隐私。.
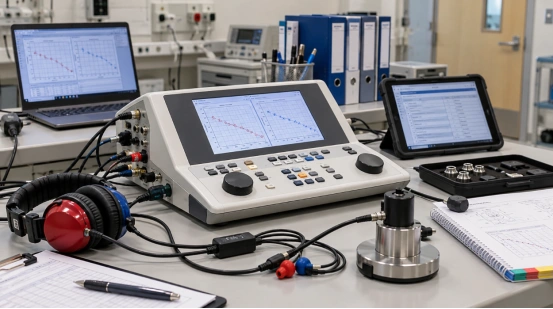
医院在试用或验收测试期间应如何验证安全性?
安排一名假测试病人。请耳科医生、IT团队和隐私保护人员全程观看测试过程。.
记录设备、电脑软件和数据库信息。检查版本、许可证和默认账户。查看空闲端口、USB 插槽和远程工具。更改或删除所有默认密码。.
设置虚假用户,例如医生、管理员和被封禁用户。测试密码、锁定和超时设置。看看一个人是否可以查看、更改或删除另一个人的文件。.
创建、修改、签名和删除一个测试文件。检查系统是否跟踪用户、时间、操作和患者信息。确保普通用户无法更改这些历史记录。.
检查 HL7、SQL 和 FTP 的网络流量。查看备份和远程帮助链接。确保加密和证书正常工作。除非患者数据被安全地存储在坚固的防火墙后,否则不要使用普通的 FTP 传输患者数据。.
尝试选择错误的病人或使用伪造的ID。中途停止传输或拔掉网线。测试USB接口故障和断电情况。电子病历系统和听力计必须能够安全失效。它们绝不应在没有任何警告的情况下丢失记录或混淆病人信息。.
进行完整备份并恢复数据。清点记录并检查签名。测试修复所需时间。测试数据保存和删除方式是否符合医院规定。.
对软件更新进行测试。获取一个已签名的更新,看看是否可以撤销。致电支持团队,看看他们的响应速度如何。询问该品牌是如何告知您新的安全漏洞的。.
最终测试必须以签字确认为准。记下所有未解决的风险。明确做出“是”或“否”的决定。不要仅仅因为它发送过一次听力图就购买。.
品牌应该披露哪些限制和运营条件?
一个好的品牌必须明确告知你数据存储在哪里。他们应该说明数据存储在设备、电脑、电子病历系统还是U盘上。他们必须说明远程工作人员是否可以查看患者信息。询问谁持有加密密钥,以及医院负责哪些安全工作。.
品牌方必须列出不再适用的旧版操作系统。他们应该解释所需的防火墙和病毒设置。询问网络需求、默认账户和日志限制。了解最大存储容量以及备份负责人。您需要知道更新频率和停止支持的日期。每日限制也很重要。询问用户培训、校准和安全电脑链接。他们必须告知您使用错误的软件或硬件会导致什么后果。.
最终选择取决于您的实际需求。如果您需要完善的公共规则和强大的 HL7 数据库指南,请选择 Interacoustics。如果您重视用户培训和访问管理,请考虑 GSI。如果 Amplivox 简洁的设备控制符合您的需求,请考虑它。 康沐医疗 如果您喜欢灵活便捷且功能独立的产品,那么它们非常适合定制导出和快速链接。但是,只有在品牌方证明其安全措施并通过您的最终测试后,才能购买 QA700 或 QA700 Plus。.